
01
Managed SOC & Incident Response
ניטור אבטחתי רציף, בהתאם להיקף השירות שנבחר.
ניטור, זיהוי ותגובה לאירועי סייבר בהתאם להיקף השירות שנבחר.
מעטפת מקצועית של שירותי Cyber Security לעסקים קטנים ובינוניים — מזיהוי סיכונים וחולשות ועד ניטור, תגובה, בדיקות חדירה וליווי מקצועי.
בואו לבדוק את רמת האבטחה בעסק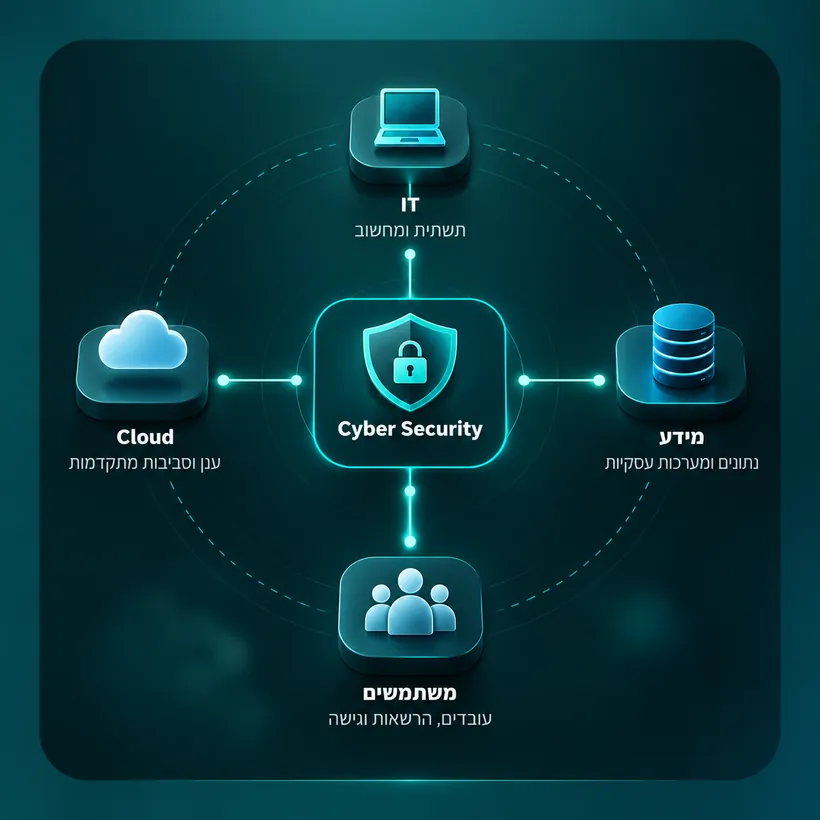
משתמשים, הרשאות, Microsoft 365, ענן, תחנות קצה, ספקים, מערכות עסקיות וכלי AI — כולם יכולים ליצור נקודות חשיפה.
גם כאשר הכול עובד כרגיל, עדיין יכולים להיות פערים וחולשות שאינם גלויים לעין.
Systemic מספקת מעטפת שירותי Cyber Security המותאמת לצורכי הארגון ולרמת הסיכון שלו.
במקום להתייחס לכל מערכת בנפרד, אנחנו מסתכלים על סביבת ה-IT כמכלול — ומסייעים לזהות סיכונים, לתעדף טיפול ולחזק את ההגנה.
ניטור אבטחתי רציף, בהתאם להיקף השירות שנבחר.
ניטור, זיהוי ותגובה לאירועי סייבר בהתאם להיקף השירות שנבחר.
בדיקות יזומות המדמות פעילות של תוקף במטרה לזהות חולשות ונקודות חשיפה.
מודיעין סייבר המסייע לזהות חשיפות ואינדיקציות לאיומים הרלוונטיים לארגון.
אבטחת השימוש הארגוני בכלי AI וזיהוי סיכונים הקשורים למידע, הרשאות ושימוש לא מבוקר.
בחינת סיכוני אבטחת מידע, זיהוי פערים וסיוע בהתמודדות עם דרישות אבטחה ורגולציה.
ליווי מקצועי של תחום אבטחת המידע ללא צורך בהעסקת CISO במשרה מלאה.
ליווי מקצועי בנושאי פרטיות והגנת מידע בהתאם לצורכי הארגון ולדרישות הרלוונטיות.
אבטחת מידע לא יכולה להתקיים בנפרד מסביבת ה-IT של העסק.
ב-Systemic אנחנו מחברים בין ניהול ה-IT, התשתיות, הענן ואבטחת המידע — כדי להסתכל על סביבת העסק כמכלול.
לא רק להגן על המערכות. להבין את התמונה המלאה.
אנחנו מתחילים בהבנת הארגון, המערכות, המשתמשים, המידע והצרכים העסקיים.
ממפים נקודות חשיפה, חולשות וסיכונים בהתאם להיקף השירות שנבחר.
מקבלים תמונת מצב ברורה והמלצות מעשיות לתעדוף הטיפול.
מטפלים בפערים ומיישמים את אמצעי ההגנה הרלוונטיים.
אבטחת מידע אינה פרויקט חד־פעמי. סביבת האיום משתנה, ולכן גם ההגנה צריכה להשתנות בהתאם.
כן, ברמה שמתאימה לו. רמת השירות צריכה להתאים לגודל הארגון, לסוג המידע, לתשתיות ולרמת הסיכון. אנחנו בוחנים את הצורך לפני שממליצים על פתרון.
לא תמיד. ארגון יכול להיות חשוף גם דרך משתמשים, הרשאות, ענן, ספקים, מערכות עסקיות או שימוש לא מבוקר בכלי AI. לכן אנחנו בוחנים את סביבת הארגון במספר רבדים.
בהתאם להיקף השירות שנבחר: מיפוי נקודות חשיפה, חולשות וסיכונים, ובסופה תמונת מצב ברורה והמלצות מעשיות לתעדוף הטיפול.
כן. שירות CISO as a Service נועד למצבים שבהם הארגון זקוק להכוונה ולניהול מקצועי בתחום אבטחת המידע, ללא צורך בהעסקת CISO במשרה מלאה.
אין פתרון אבטחה שיכול להבטיח מניעה מוחלטת של כל אירוע סייבר. מטרת שירותי אבטחת המידע היא לצמצם סיכונים, לזהות חולשות ואירועים מוקדם ככל האפשר ולשפר את יכולת הארגון להתמודד עם איומים.
בואו נבחן יחד את סביבת ה-IT שלכם ונבין איפה נמצאים הסיכונים המרכזיים ומה ניתן לעשות כדי לצמצם אותם.
האתר משתמש בעוגיות ובכלים של Google ו-Meta לסטטיסטיקה ולמדידת פרסום. פרטים, ואיך לחסום אותם, במדיניות הפרטיות.